安卓
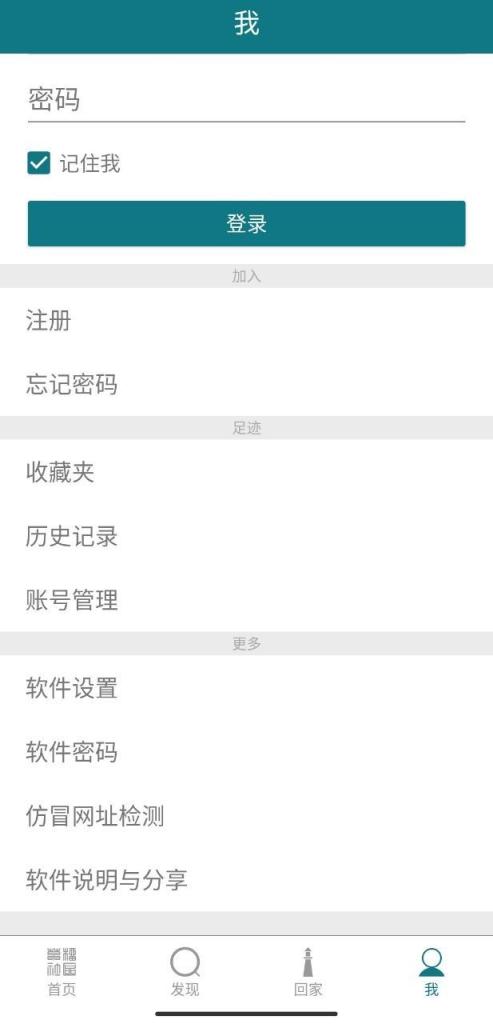
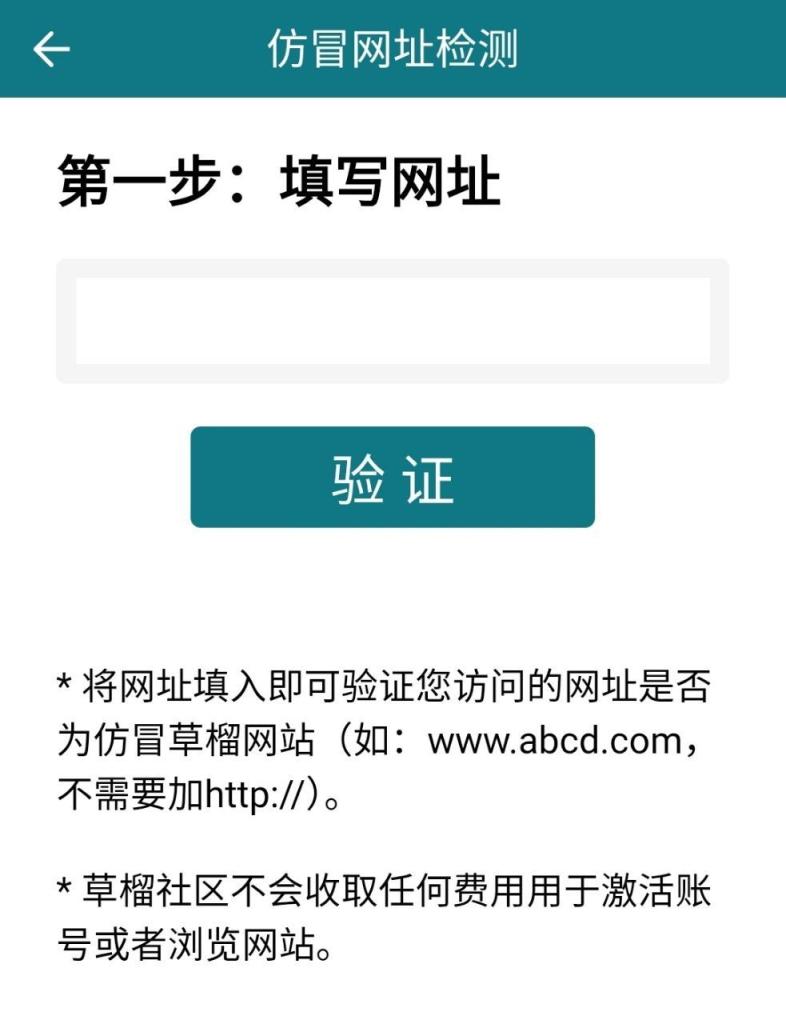
官方app右边的"我"-仿冒网址检测, 大家目前应该都是用这个检测的
iOS
整了个快捷指令(需要安装快捷指令app)
https://www.icloud.com/shortcuts/cc26c1553d5d470e8d200b6afc0ea0fd
运行后输入网址, 规则同上方安卓填写网址的截图, 结果展示
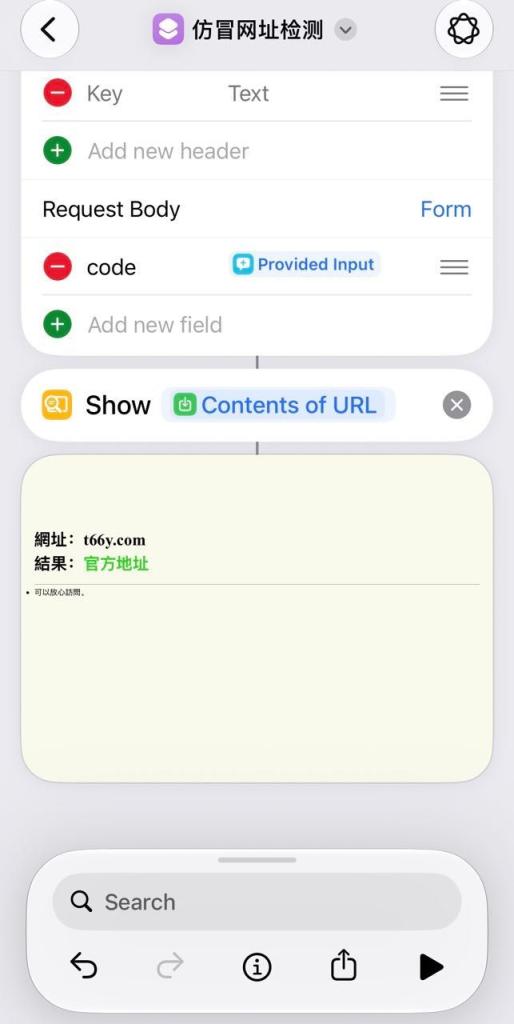
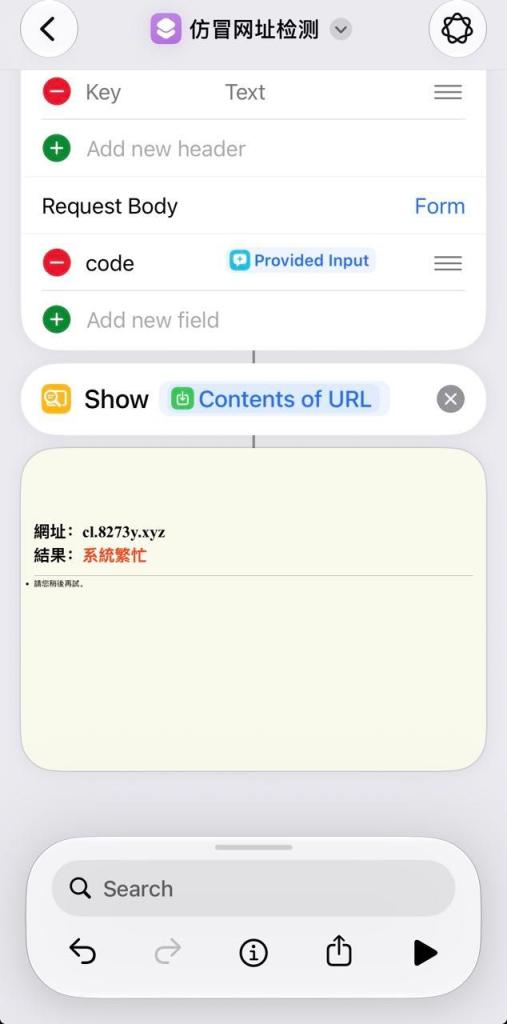
结果为绿色官方地址即可, 红色的系统繁忙无法保证安全性
其他
比如安卓不想用app或者只想在电脑上检测, 可参考该大佬的帖 引用 4633280:手动获取小草官方回家地址
其中请求地址改为 https://get.xunfs.com/app/verifydomain.php (该地址取自官方apk, 上面iOS捷径也是该地址)
请求的主体改为 code=你手动输入的网址
其他相同, 不赘述
2. 官方apk安装及免代理地址获取
http://www.rmdown.com/dlapp.php?os=android (该地址取自官方app里的二维码)
3. 安卓正确安装app的姿势
建议优先选择以下渠道,越往下风险通常越高:
引用
google play商店(需要代理)
官网/github
apkmirror下载站(需要代理)
国产应用商店
其他apk下载站
别人随手发的apk
应用商店中,建议综合查看:
下载量
用户评价
开发者名称及信息(比如iOS用户也不是商店无脑下的, 国区就没Google Authenticator, 看开发者名字便可识破)
只能找到APK的:
看其是否提供SHA-256等文件校验值
如果下载页面能够提供文件校验值,可以在下载后自行校验,确认文件没有在传输或分发过程中被篡改
如何校验:
电脑用户可装7-zip, 对apk文件右键选CRC-SHA, 然后选SHA-256即可
安卓用户建议安装Cx File Explorer文件管理器
apkmirror的下载地址:
https://www.apkmirror.com/apk/cx-file-explorer/cx-file-explorer/cx-file-explorer-2-7-8-release/cx-file-explorer-2-7-8-android-apk-download/
无代理的可从蓝奏盘下载
https://wwaon.lanzouu.com/ieedH49jgx4b
密码:2ikn
apkmirror的文件校验信息
引用
APK file hashes
MD5: ba472b3640121a57461e98b7cd7bfb63
SHA-1: d3aa31d5a38124dd852f08fa083c89fa7bc89eb7
SHA-256: a29338669cf3ff0601fa1d2bb24071261384751d2bc3e5c32c5c8023903d3739
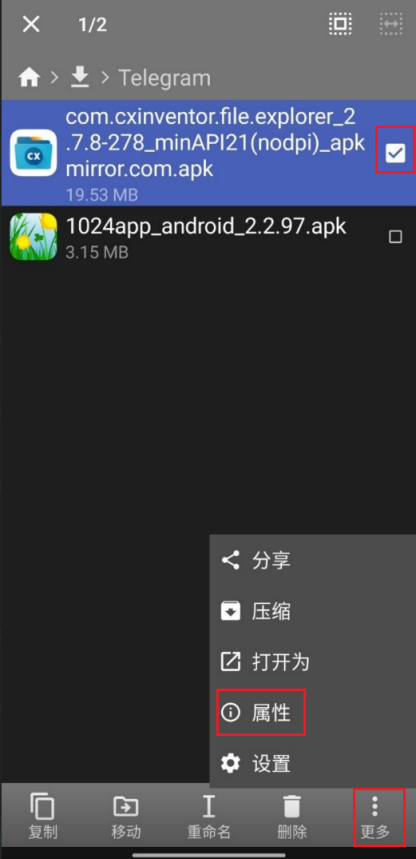
装好后勾选下好的apk文件,点右下角的更多,再点属性
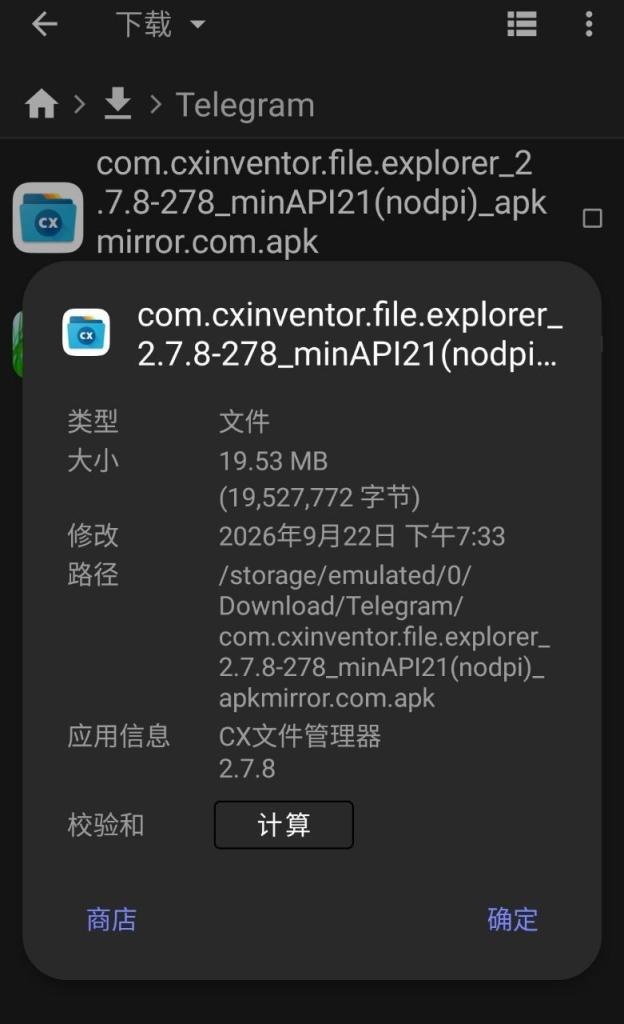
点击"校验和"后面的计算
弹出计算值,与apkmirror的三码一致(每个字符串可以看前面几位和后面几位)
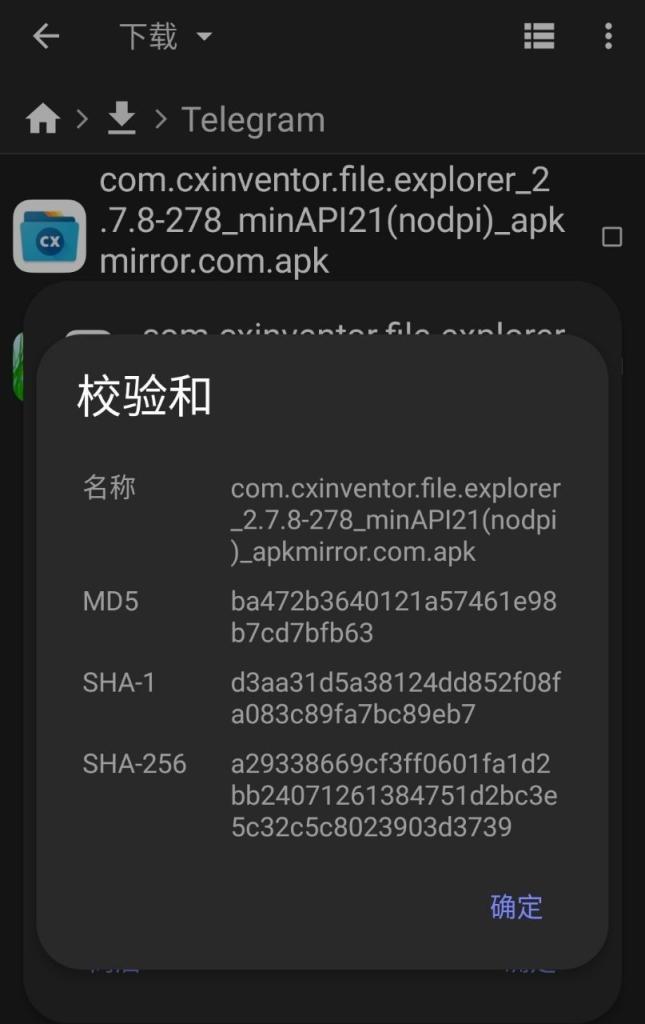
主要看SHA-256, 而MD5与SHA1不推荐用来校验(但可用来组合校验), 文件校验值主要解决的是“下载到的文件是不是那个文件”,不能证明APK本身没有恶意代码(所以从什么地方下的这点很重要)
刚看了下, 依然还是有人从我分享的蓝奏云下载本站apk, 哈哈哈, 看来还是官方置顶帖的更新不够醒目啊
为什么国产应用商店反而排在后面?
这里主要考虑的不是“国产应用商店一定不安全”,而是原包完整性和第三方修改的问题。
部分国产应用商店会对开发者提交的 APK 进行重新处理、加入自有 SDK 或其他组件后再分发。对于比较在意 APK 原始性的人来说,这种做法不太理想。
简单来说:能拿开发者原包,就尽量不要拿经过第三方重新打包的版本。
课后练习: 校验我分享的apk校验值是否与官方的一致